
권한을 인식하는 검색
색인 시 문서·항목별 권한 정보를 유지하고, 질의 시 사용자와 그룹의 열람권한을 다시 확인합니다.
데이터와 업무를 이해하는 AI로 더 빠른 판단과 새로운 가능성을 만들고
기업의 환경에 맞는 안전하고 실용적인 지능형 솔루션을 구현합니다.
질문하는 순간 원본 시스템의 사용자 권한을 확인하고, 열람 가능한 문서만 검색해 출처와 함께 답변합니다. 민감한 기업 지식은 기관이 선택한 보안 경계 안에서 안전하게 활용합니다.
하나의 필터에 의존하지 않고 신원, 권한, 데이터 경계, 답변 근거를 함께 통제합니다.
색인 시 문서·항목별 권한 정보를 유지하고, 질의 시 사용자와 그룹의 열람권한을 다시 확인합니다.
내부·공개·개인정보를 분리하고 질의와 문서가 기초 모델 학습에 재사용되지 않는 구성을 적용합니다.
데이터 민감도와 망 정책에 따라 전용 클라우드, VPC, 온프레미스, 폐쇄망 방식을 선택합니다.
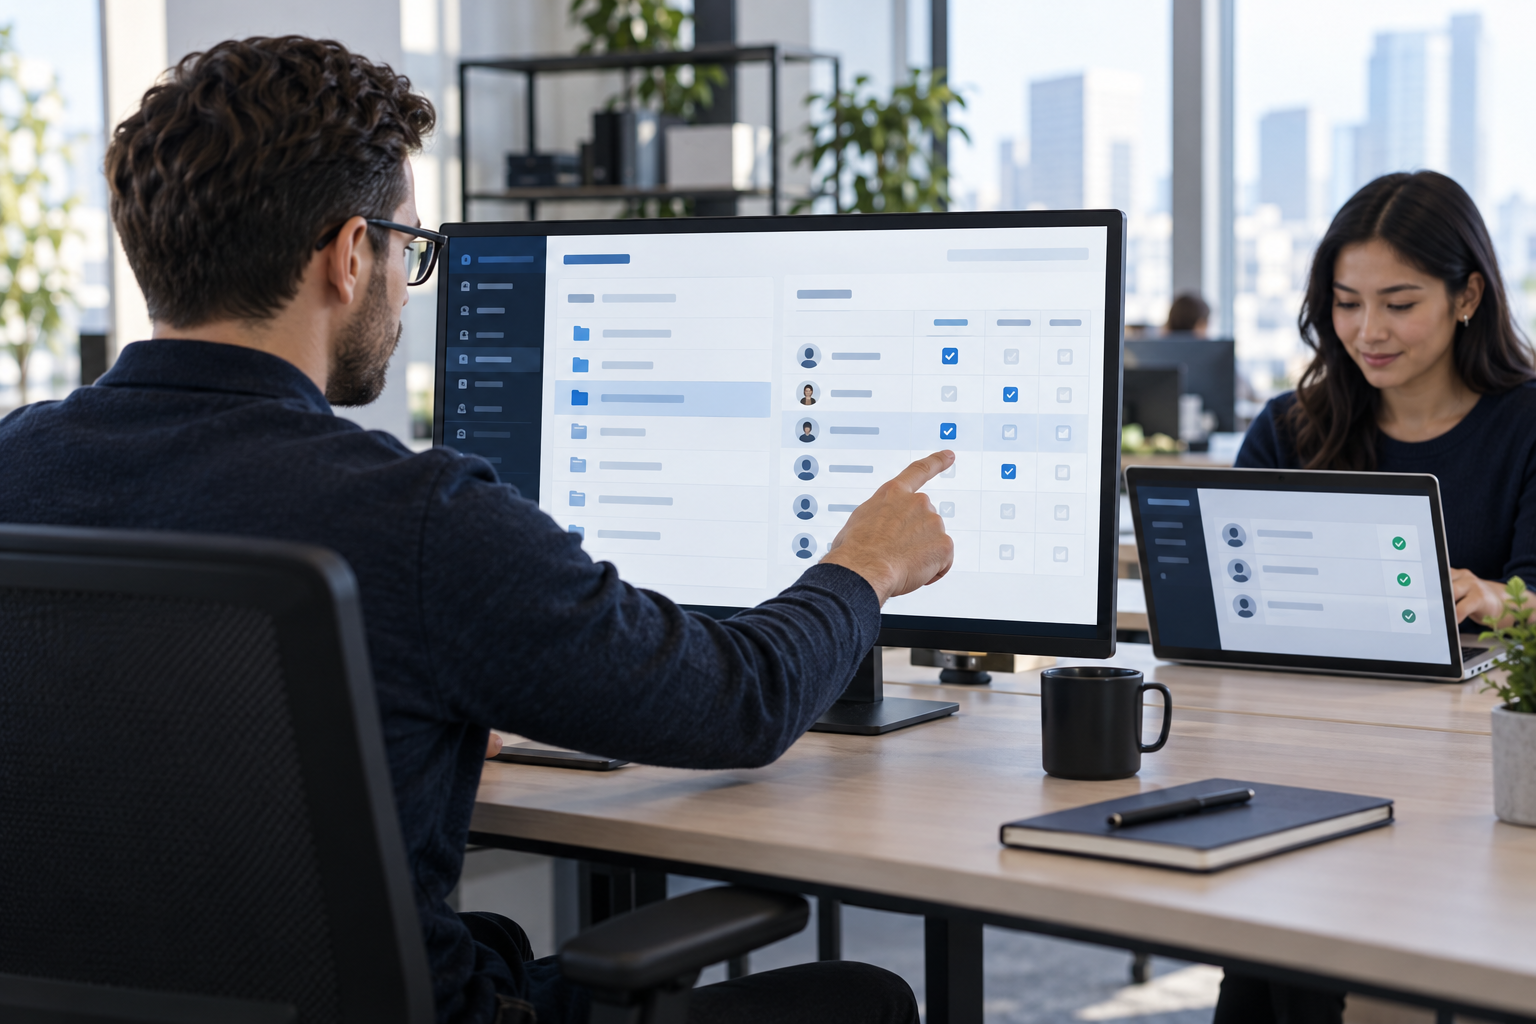
원본 시스템의 ACL·RBAC 정보를 검색 색인과 동기화합니다. 질문한 사용자의 신원과 그룹 권한으로 후보 문서를 먼저 걸러낸 뒤, 허용된 내용만 AI 문맥으로 전달합니다.
질의, 검색 문맥, 생성 결과를 공개 데이터와 분리합니다. 고객 데이터를 기초 모델 학습에 재사용하지 않는 계약·기술 조건을 갖춘 모델과 인프라로 구성합니다.
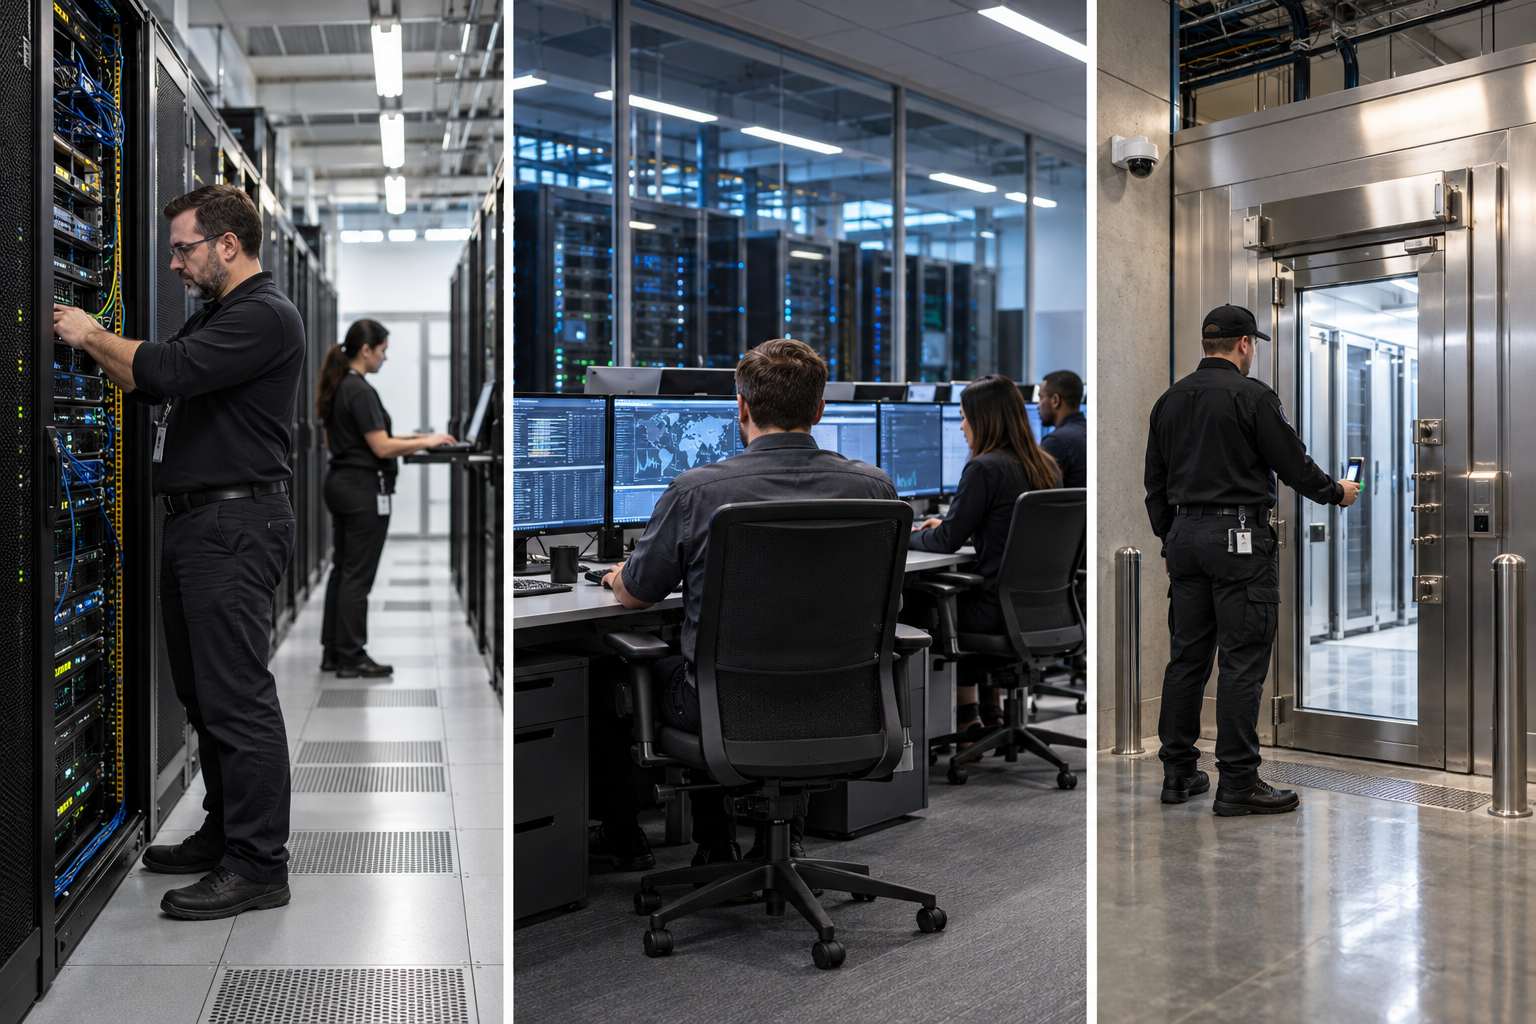
검색엔진, 벡터 저장소, 모델 실행환경을 전용망·자체 데이터센터·폐쇄망 안에 구성합니다. 실제 인프라와 운영 요건에 맞춰 지원 가능한 구성요소와 모델을 선택합니다.
권한 동기화 방식, 모델의 데이터 이용조건, 로그 정책, 망 분리 수준은 연계 시스템과 선택 모델에 따라 달라집니다. 운영 전 목표 아키텍처와 권한별 시나리오를 검증합니다.
데이터 연계, 권한 동기화, Private RAG, 배포환경을 기관 여건에 맞춰 설계합니다.